個人情報流出の経緯と詳細
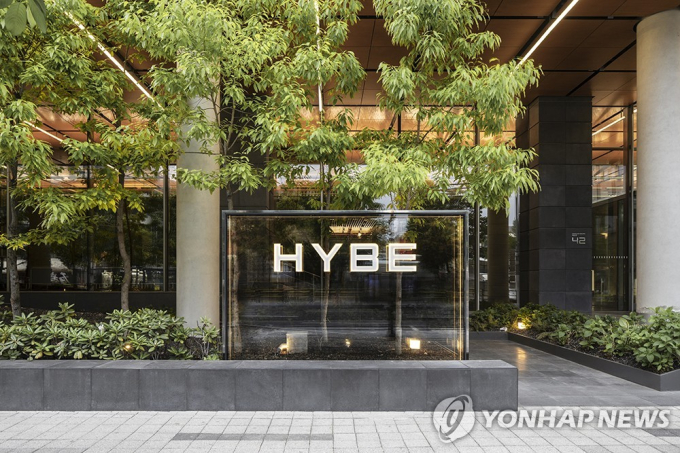
HYBEにおいて、元・現職の従業員および協力会社関係者の個人情報が流出していたことが判明しました。HYBEは10月18日に公式サイトを通じて、9月12日から13日、および10月3日から5日にかけて、外部ベンダーが提供するドキュメントプレビューソリューションと経費処理システムに対して不正なアクセスが試みられたことを報告しました。
この不正アクセスにより、氏名、住民登録番号、パスポート番号、口座番号、カード番号、携帯電話番号、生年月日、社員番号などの機密情報が含まれる内部文書が流出したことが確認されています。韓国の企業文化において、住民登録番号は個人の身分証明において極めて重要な役割を果たすため、今回の流出は当事者にとって深刻な懸念材料となっています。
企業の対応と当局への報告
この事態を受け、HYBE側は直ちに不正アクセスの踏み台とされたIPアドレスとアクセス経路を遮断し、再発防止に向けた対策を講じました。また、韓国インターネット振興院(KISA)および個人情報保護委員会へ今回の事実を届け出たことを明らかにしています。
今回の情報流出を受け、該当する従業員や関係者の間では不安が広がっています。今後は法的な義務に基づいた被害者への迅速なサポートや、情報セキュリティ体制の抜本的な見直しと再発防止策の徹底が求められる状況です。